Cybersécurité · Guide pratique
Virus, pop-up ou faux support technique : agir en sécurité
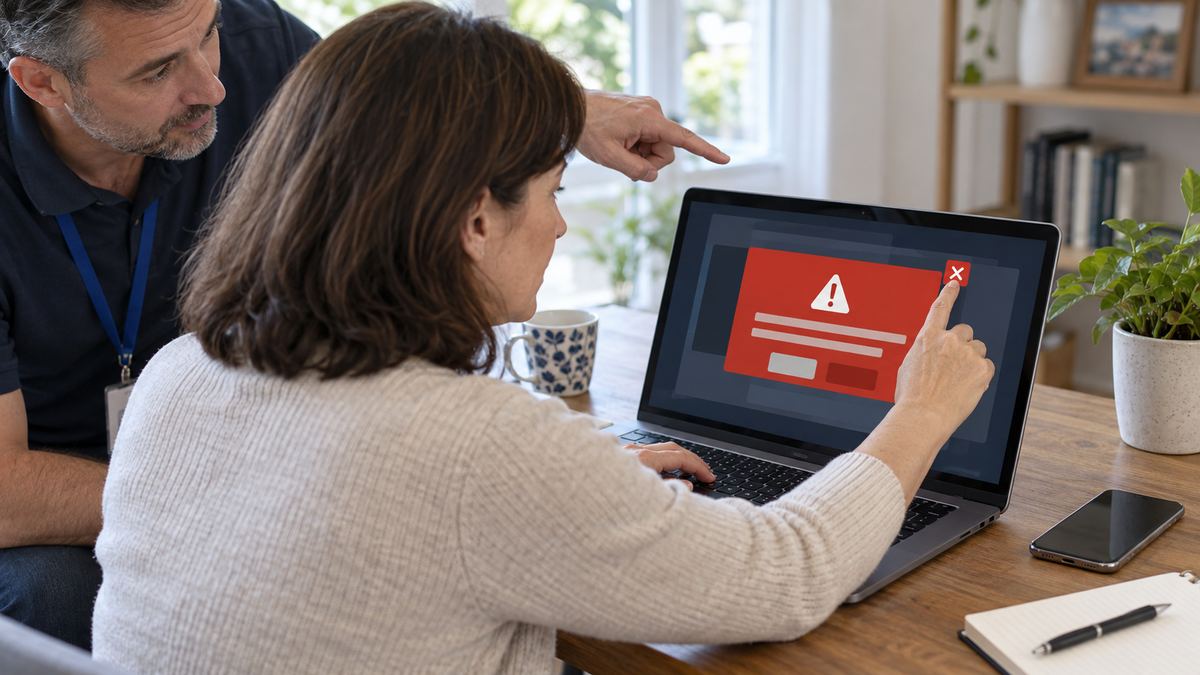
Une page web peut imiter une alerte système et prétendre que l’ordinateur est bloqué. Ne téléphonez pas au numéro affiché, ne payez rien et ne communiquez aucun code reçu par SMS.
Contenu vérifié le 15 novembre 2026 avec les sources officielles citées plus bas.
Lecture indicative : 4 min, hors essais · 5 vérifications proposées
Une référence pour approfondir
Cybermalveillance.gouv.fr — faux support technique. Référence consultée le 3 octobre 2026, pour les principes de dépannage ou de prévention concernés. Suivez la documentation de votre modèle et de votre version avant une manipulation avancée.
Définir le résultat attendu
Comment vérifier que la situation est rétablie ?
Revoir accès à distance, téléchargements, paiements et secrets communiqués. Une fenêtre fermée ne suffit pas si un tiers a déjà pris le contrôle ou obtenu des informations.
Comparer les autres situations : Cybersécurité · Noter les tests dans la fiche de diagnostic
Avant de commencer ce diagnostic
- Noter ce qui a été ouvert, téléchargé, saisi ou autorisé. Distinguer une alerte affichée d’un accès accordé à un tiers.
- En cas d’exposition, décrire les catégories de données concernées sans les recopier. Utiliser un appareil de confiance pour les démarches sur les comptes.
Les signaux qui demandent de suspendre les essais
- Un tiers a obtenu un accès à distance.
- Des informations bancaires ou des codes ont été communiqués.
- La messagerie ou un autre compte essentiel n’est plus accessible.
Identifier la situation
Ces symptômes vous semblent familiers ?
Une alerte plein écran demande d’appeler un numéro.
Une personne réclame l’accès à distance ou un paiement.
Des publicités apparaissent même hors du navigateur.
Un antivirus signale une menace répétée.
Ce que l’observation permet de distinguer
Ces pistes orientent le test suivant ; elles ne constituent pas un diagnostic confirmé.
| Observation | Piste à examiner | Suite utile |
|---|---|---|
| Alerte vue, aucune interaction | Page ou notification à examiner | Fermer le contenu puis contrôler les autorisations de notification. |
| Outil installé ou contrôle accordé | Accès au poste potentiellement exposé | Couper l’accès et préparer la chronologie des autorisations. |
| Code, secret ou paiement transmis | Comptes ou moyens exposés | Depuis un appareil de confiance, organiser les démarches adaptées. |
Pas à pas
Les vérifications à faire dans l’ordre
Ne pas interagir avec l’alerte
Si seule la page d’alerte est apparue, ne cliquez sur aucun bouton de la page et n’appelez pas le numéro indiqué. Quittez le plein écran avec Échap ou F11, puis fermez le navigateur. Si l’alerte revient, relevez le site ou l’autorisation de notification en cause.
Couper la prise en main suspecte
Si une personne inconnue contrôle le poste, coupez la connexion réseau et cessez de l’utiliser pour les opérations sensibles. Sur un appareil professionnel, prévenez immédiatement le service informatique. Utilisez un autre appareil de confiance pour sécuriser les comptes.
Sécuriser la messagerie
Si un tiers a pu accéder aux comptes, commencez par la messagerie principale depuis un appareil de confiance. Changez le mot de passe, vérifiez les moyens de récupération et révoquez les sessions inconnues quand le service le permet.
Contacter la banque si nécessaire
Si vous avez communiqué votre carte ou validé un paiement, contactez aussitôt la banque par son canal officiel. Demandez la suite adaptée au moyen de paiement, par exemple une opposition sur la carte ou une demande d’annulation du virement.
Conserver les éléments et demander de l’aide
Gardez si possible une photo de l’alerte, le numéro, l’heure, les messages et les justificatifs de paiement. Faites contrôler les logiciels ajoutés et les accès distants avant de réutiliser le poste. Le service public 17Cyber peut vous orienter selon la situation.
Ne prenez pas de risque
Arrêtez les manipulations et contactez-nous si…
- Un tiers a obtenu un accès à distance.
- Des informations bancaires ou des codes ont été communiqués.
- La messagerie ou un autre compte essentiel n’est plus accessible.
Pour la prochaine fois
Quelques gestes de prévention
Ne jamais appeler un numéro affiché par une alerte web.
Activer la double authentification sur la messagerie.
Installer les logiciels uniquement depuis leur source officielle.
Exemple pédagogique · Situation fictive
Le numéro affiché semble local et l’alerte cite une marque connue
Une fenêtre utilise un logo familier et un numéro rassurant. L’interlocuteur demande de conserver la ligne et d’installer un outil à distance pour régler l’urgence.
Comparer sans perdre le point de départ
Ne pas utiliser les coordonnées de l’alerte. Fermer le contact ; si un inconnu contrôle déjà le poste, l’isoler d’Internet. Depuis un appareil de confiance, retrouver les coordonnées officielles et décrire ce qui a été effectué.
Interpréter le résultat
Le logo, le numéro et un discours technique ne prouvent pas l’identité du demandeur. Distinguez simple affichage, informations saisies, paiement et accès accordé : ces actions déterminent la suite. Préservez les messages utiles et ne reconnectez pas les sauvegardes au poste suspect.
Questions fréquentes
Ce qu’il faut aussi savoir
Une alerte dans le navigateur peut-elle être fausse ?
Oui. Les faux supports techniques utilisent souvent le plein écran, des sons et un numéro de téléphone pour provoquer une réaction urgente. Un éditeur sérieux ne demande pas de paiement par ce moyen.
Dois-je changer tous mes mots de passe ?
Commencez par la messagerie et les comptes les plus sensibles, depuis un appareil sain. Si un tiers a eu accès à l’ordinateur, un contrôle et un changement organisé des accès sont recommandés.
Vérification éditoriale
Sources officielles consultées
Ces références ont servi à contrôler les informations sensibles à la date du 15 novembre 2026. Consulter la méthode éditoriale HSI.